Ledger pod presją: kradzież 60 BTC
Zhakowane Ledger Wallets wyczyściły setki portfeli, a jedna z ofiar straciła ponad 60 BTC. Sprawa uderza w zaufanie do self-custody.
Ledger i głośny atak na hardware wallet
Manipulacja urządzeniami Ledger przerodziła się w jeden z najpoważniejszych incydentów bezpieczeństwa ostatnich miesięcy w krypto. Wśród poszkodowanych znalazła się także osoba opisywana jako krypto-oszust, która straciła ponad 60 Bitcoinów o wartości około 4,8 mln dolarów.
To jednak tylko fragment większej operacji. Atak miał charakter supply-chain attack i objął setki portfeli, a nie pojedynczy przypadek.
Jak działał atak
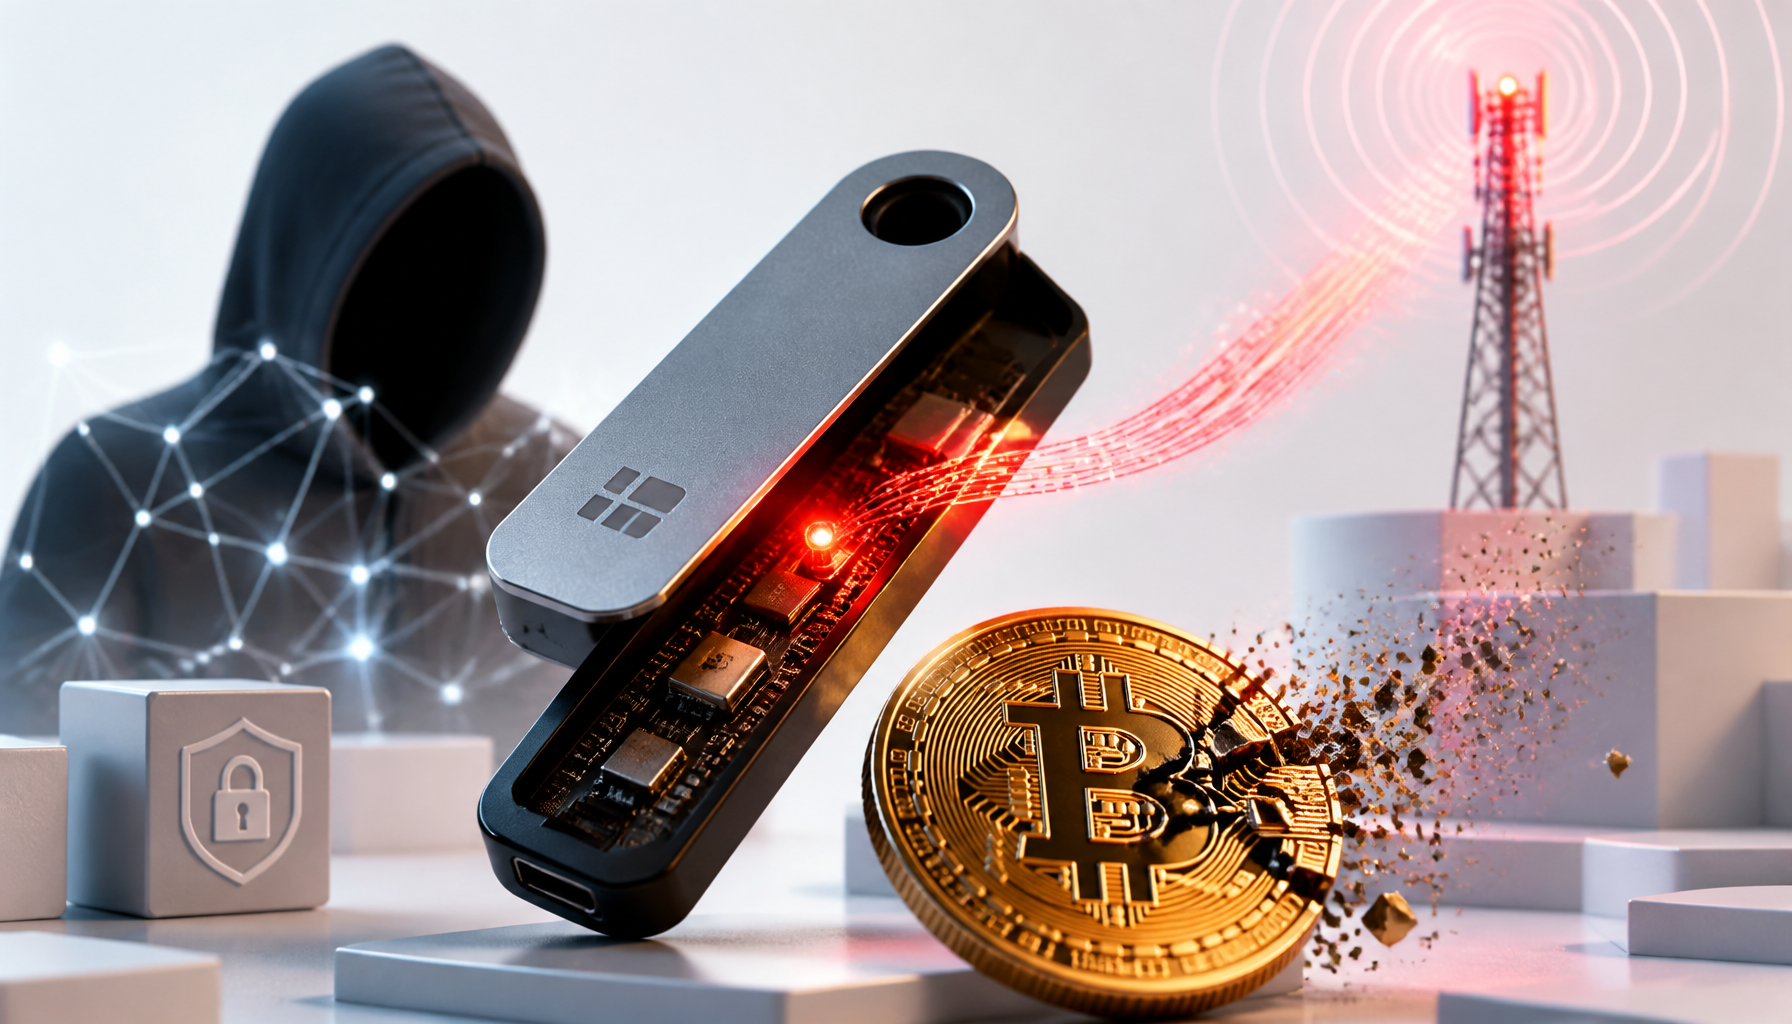
Z ustaleń wynika, że część urządzeń Ledger sprzedawanych przez zewnętrznego sprzedawcę CryptoBilis została wcześniej zmodyfikowana sprzętowo. W środku znalazł się nieautoryzowany komponent, który podczas konfiguracji mógł przechwycić 24-wyrazową seed phrase.
To kluczowy element bezpieczeństwa każdego portfela self-custody. Kto zna seed phrase, ten może odtworzyć portfel i przejąć pełną kontrolę nad środkami.
Ledger potwierdził, że wykryte urządzenie zawierało taki implant, a przechwycone dane były następnie wysyłane dalej przez sieci komórkowe.
Setki portfeli i dziesiątki milionów strat
Atak nie ograniczył się do jednego użytkownika. W raportowanych analizach pojawiają się różne szacunki, ale skala jest bezsporna:
- początkowo mówiono o stratach rzędu 72–86 mln dolarów,
- później wyceny podniesiono do 93–102 mln dolarów,
- liczba objętych portfeli przekraczała 300, a w analizach pojawiała się wartość 324 walletów.
Wśród skradzionych aktywów znalazły się nie tylko Bitcoin, ale też Ethereum, TRON i stablecoiny.
60 BTC zniknęło z portfela podejrzanego o oszustwa
Szczególnie szeroko komentowany był przypadek użytkownika, którego na platformie X opisano jako osobę uczestniczącą wcześniej w oszustwie typu task scam. To schemat, w którym ofiary dostają drobne wypłaty za pozorne zadania, a potem są nakłaniane do wpłat własnych środków pod pretekstem wyrównania „ujemnego salda” albo odblokowania kolejnych wypłat.
W tym konkretnym przypadku środki miały pochodzić właśnie z takiej działalności. Następnie zostały przeniesione na nowe urządzenia Ledger, które okazały się skażone manipulacją. Finalnie z portfela zniknęło ponad 60 BTC.
Reakcja Ledger i konsekwencje dla rynku
Ledger poinformował, że wszystkie potwierdzone przypadki prowadzą do zakupów dokonanych przez CryptoBilis. Firma podkreślała też, że jej własne kanały sprzedaży pozostały bezpieczne.
Sprzedawca miał czasowo wstrzymać sprzedaż po ujawnieniu sprawy. Dodatkowo pojawiły się sygnały, że Tether zamroził około 10 mln USDT powiązanych z zaatakowanymi adresami.
W praktyce sprawa pokazuje, że nawet sprzętowy portfel nie daje pełnej ochrony, jeśli łańcuch dostaw został naruszony już przed pierwszym uruchomieniem urządzenia.
Dlaczego to ważne dla użytkowników
Ledger zaleca ostrożność szczególnie osobom, które kupiły urządzenie od pośrednika lub z niepewnego źródła. Najważniejsze wnioski są proste:
- sprawdzaj źródło zakupu i datę nabycia,
- zwracaj uwagę na nietypowe opakowanie lub elementy sprzętu,
- nie zakładaj nowej seed phrase na urządzeniu, które mogło zostać naruszone.
W przypadku hardware walleta problem nie zawsze leży w samym portfelu, ale w tym, co wydarzyło się zanim trafił do użytkownika.
Uderzenie w zaufanie do self-custody
Ta sprawa może osłabić zaufanie do portfeli sprzętowych i szerzej do modelu self-custody. Dla wielu użytkowników to przypomnienie, że bezpieczeństwo w krypto zaczyna się nie tylko od ostrożności podczas przechowywania seed phrase, ale także od pewnego łańcucha dostaw i sprawdzonego sprzedawcy.
W świecie, gdzie jeden błąd może kosztować miliony dolarów, nawet hardware wallet nie jest tarczą absolutną.