Ledger bada aferę z podejrzanymi portfelami
Ledger sprawdza doniesienia o kradzieżach z portfeli kupionych u malezyjskiego sprzedawcy. W tle padają podejrzenia o implant w urządzeniu.
Ledger bada doniesienia o kradzieżach
Ledger rozpoczął analizę zgłoszeń dotyczących utraconych środków u klientów, którzy kupili sprzętowe portfele za pośrednictwem autoryzowanego sprzedawcy w Malezji. Chodzi o resellera CryptoBilis, wobec którego firma nakazała wstrzymanie sprzedaży i wysyłek urządzeń do czasu wyjaśnienia sprawy.
Najważniejsze ostrzeżenie dotyczy osób, które kupiły portfel w ciągu ostatnich 90 dni. Ledger zaapelował, by nie inicjalizować urządzenia, jeśli nie zostało jeszcze uruchomione. W przypadku osób, które już to zrobiły, firma sugeruje przeniesienie aktywów na nowy portfel Ledger z nową frazą odzyskiwania.
Podejrzenie o fizyczny implant
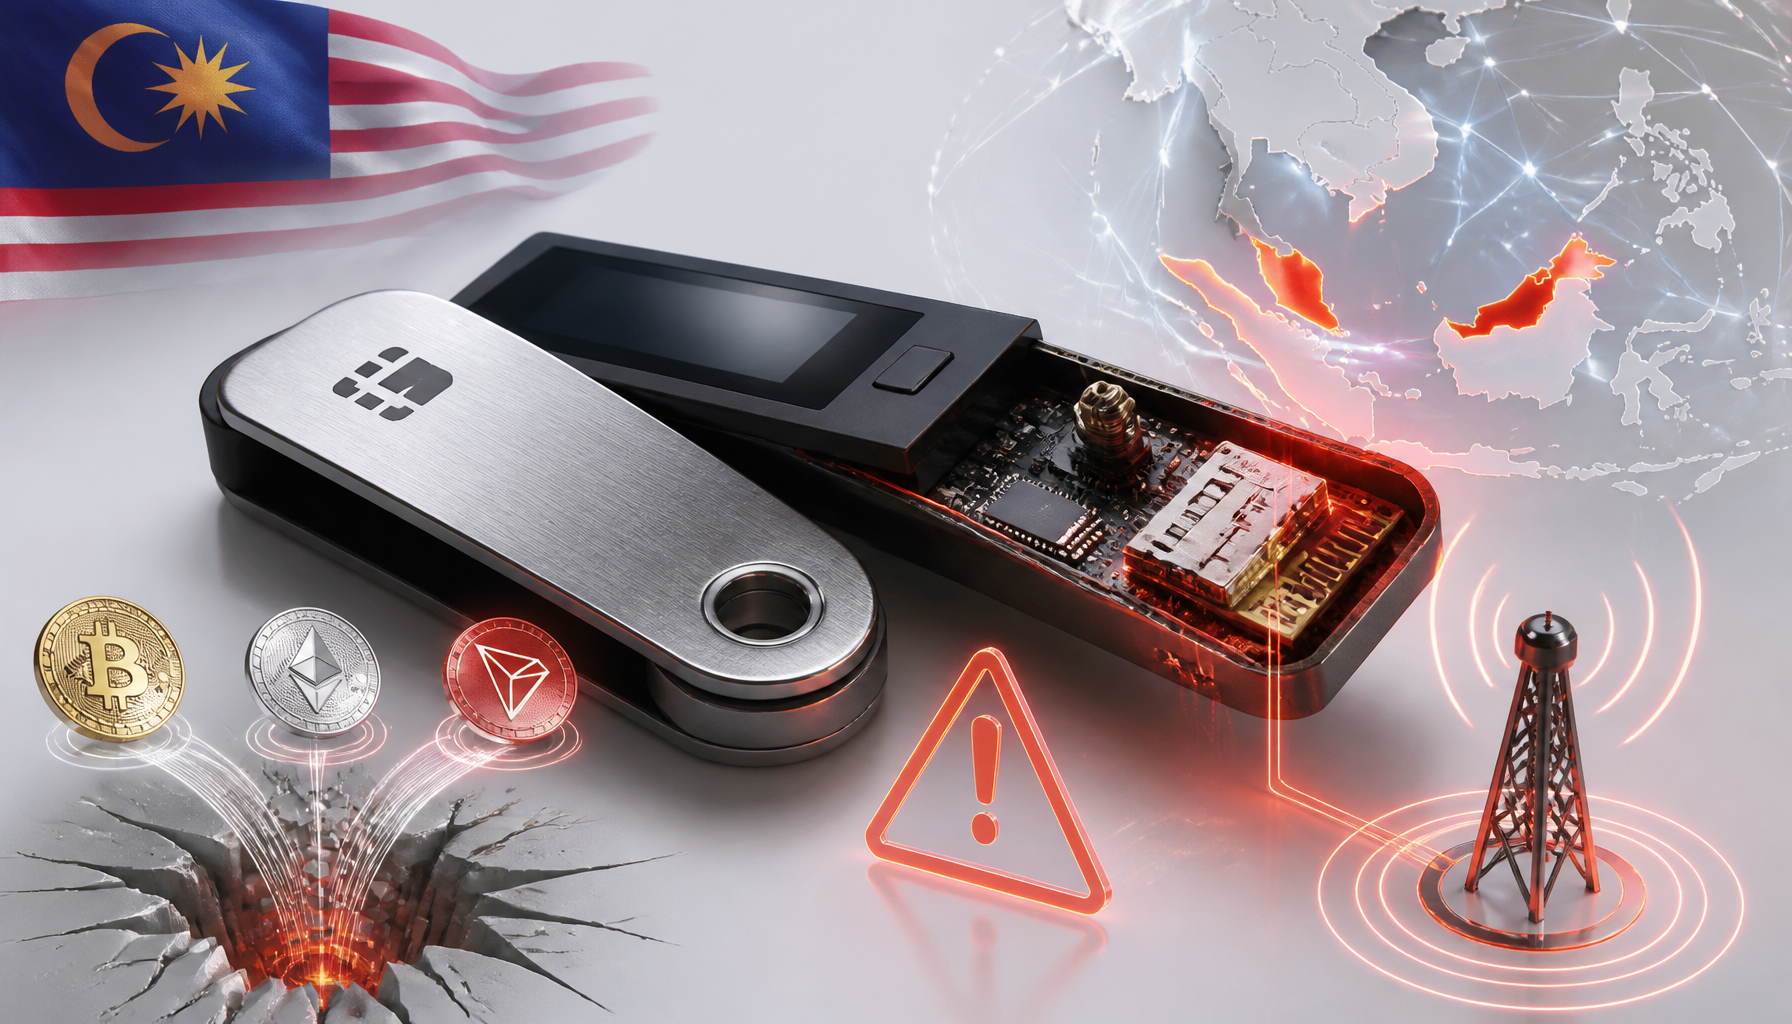
Dodatkowy rozgłos sprawie nadały zdjęcia opublikowane przez Marka Karpelèsa, byłego szefa Mt. Gox. Według jego relacji jeden z portfeli kupionych w Malezji miał zawierać ukryty fizyczny implant schowany w obszarze za ekranem.
Z opisu wynika, że w urządzeniu mogły znajdować się m.in.:
- komponenty LTE,
- antena,
- eSIM,
- mikrokontroler.
Taki układ miał być podłączony do wewnętrznej magistrali SPI, czyli kanału komunikacji między układami w urządzeniu. W praktyce oznaczałoby to możliwość obserwowania tego, co pojawia się na ekranie, i potencjalnego przesyłania wrażliwych danych, takich jak seed phrase, przez sieć komórkową.
Seed phrase to kluczowy element bezpieczeństwa portfela kryptowalutowego. Kto ją zna, może uzyskać dostęp do środków i nimi zarządzać.
Skala strat może być bardzo duża
Pojawiły się również szacunki, że łączne straty mogły przekroczyć 86 mln dolarów. Według analityka działającego pod pseudonimem Specter mogło chodzić o setki portfeli w sieciach Bitcoin, Ethereum i Tron. Na ten moment nie ma jednak niezależnego potwierdzenia tych wyliczeń.
Nie jest też przesądzone, że urządzenie pokazane przez Karpelèsa pochodziło dokładnie z tego samego kanału sprzedaży co zgłoszone przypadki. Oba wątki łączy jednak Malezja i szerzej — problem dystrybucji portfeli sprzętowych przez pośredników w Azji Południowo-Wschodniej.
Problem może dotyczyć kanału sprzedaży, nie samego produktu
Na ten moment najbardziej prawdopodobny scenariusz wygląda na problem z resellerem, a nie na błąd w podstawowej konstrukcji urządzeń Ledger. To ważne rozróżnienie, choć dla użytkowników, którzy mogli trafić na zmodyfikowany egzemplarz, nie zmienia ono faktu, że zagrożenie jest bardzo realne.
W tym przypadku potencjalny atak omija część zabezpieczeń, z których znane są hardware wallety. Nawet jeśli sam chip bezpieczeństwa działa prawidłowo, zagrożenie może pojawić się tam, gdzie użytkownik widzi i zatwierdza dane na ekranie.
Co powinni zrobić użytkownicy
Z dotychczasowych informacji wynika kilka praktycznych kroków:
- Nie uruchamiać urządzenia kupionego u wskazanego sprzedawcy, jeśli nie zostało jeszcze skonfigurowane.
- Jeśli portfel został już zainicjalizowany, rozważyć przeniesienie środków na nowe urządzenie z nową seed phrase.
- Sprawdzić integralność sprzętu zgodnie z zaleceniami producenta.
- Kupować portfele sprzętowe wyłącznie z oficjalnych kanałów.
Ledger zapowiedział, że będzie informować społeczność o postępach śledztwa. Na tym etapie kluczowe pozostaje ustalenie, czy problem rzeczywiście wynika z manipulacji sprzętem w łańcuchu dostaw oraz jak szeroki mógł być jego zasięg.